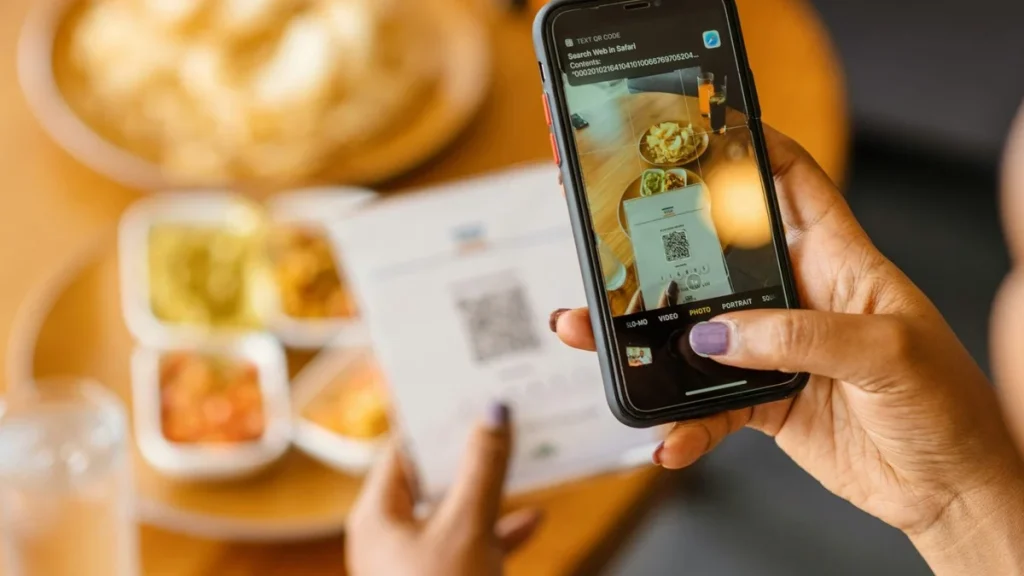
Le 24 août 2026, un message discret est apparu sur un forum spécialisé dans la revente de données volées : un cybercriminel proposait à la vente un fichier massif attribué à YouFid, l’application française de récompenses clients éditée par la société WOAPPY. Le lot annoncé contenait 1 899 454 enregistrements, accompagnés d’un échantillon d’un millier d’entrées fourni pour prouver l’authenticité du lot aux acheteurs potentiels.
L’alerte a été relevée par la plateforme FrenchBreaches, qui surveille les fuites touchant des organisations françaises. Ce qui distingue cet incident des violations habituelles, c’est la nature particulièrement dense des données exposées : bien au-delà d’un simple fichier de contacts, le fichier mis en vente dresse un portrait comportemental précis de près de deux millions de porteurs de carte de fidélité.
Ce que contient réellement la base de données mise en vente
D’après l’échantillon diffusé, le fichier regroupe noms, prénoms, adresses électroniques, numéros de téléphone, adresses postales et dates de naissance. À ces données civiles s’ajoutent des informations propres au fonctionnement du programme : identifiants de QR code, enseignes fréquentées et nombre de passages en caisse.
YouFid fonctionne comme une carte unique valable chez de nombreux commerçants partenaires, notamment dans la restauration rapide, ce qui explique la variété des enseignes mentionnées dans le fichier. Aucune compromission directe de ces enseignes n’a toutefois été confirmée à ce stade. Le vendeur affirme seulement détenir le fichier au format brut, sans préciser comment il l’a obtenu — l’origine exacte de la fuite reste inconnue.
Pourquoi 1,9 Million de Profils Comportementaux Valent de l’Or pour un Escroc
Un historique d’achats combiné à une identité civile complète constitue un outil de ciblage bien plus redoutable qu’un simple mot de passe volé. Savoir où une personne mange, à quelle fréquence et sous quelle identité permet de construire des messages frauduleux sur mesure, infiniment plus convaincants qu’un courriel générique.
À lire aussi
Le scénario type est rodé : un fraudeur se fait passer pour l’enseigne, annonce un cadeau fidélité à réclamer ou un compte à revalider, puis pousse la victime à livrer ses coordonnées bancaires. La personnalisation du message, nourrie par les vraies données du client, déjoue la méfiance habituelle. Ce type d’arnaque ciblée, appelé spear phishing, est aujourd’hui l’une des menaces les plus efficaces recensées par la Commission nationale de l’informatique et des libertés (CNIL).
Le Danger de l’Accumulation : Fuite après Fuite, un Profil se Construit
Les risques ne s’arrêtent pas à la fraude immédiate. Les mêmes informations peuvent servir à l’usurpation d’identité, à la création de faux comptes ou au recoupement avec d’autres bases de données déjà en circulation sur le dark web. Chaque nouvelle fuite vient enrichir des profils que les cybercriminels assemblent patiemment.
C’est précisément cette logique d’accumulation qui rend chaque incident plus dangereux que le précédent, même lorsque les données paraissent anodines prises isolément. Une date de naissance associée à une adresse postale et un historique de consommation suffit à ouvrir des lignes de crédit frauduleuses ou à tromper un service client par téléphone.
Cinq Réflexes Concrets pour les Porteurs d’une Carte YouFid
La prudence doit primer sur la panique, mais elle doit être active. Voici les mesures à appliquer sans attendre une confirmation officielle :
- Se méfier de tout message inattendu — courriel, SMS ou appel — réclamant une action urgente liée à un programme de fidélité.
- Ne jamais cliquer sur un lien reçu par messagerie : se rendre directement sur le site officiel de l’enseigne en tapant l’adresse dans le navigateur.
- Traiter immédiatement comme suspect tout message annonçant un cadeau à réclamer ou une réactivation de compte.
- Modifier les mots de passe réutilisés sur plusieurs services, en priorité ceux liés à la même adresse électronique que YouFid.
- Surveiller ses relevés bancaires pendant au moins 90 jours et signaler toute opération inconnue à sa banque dans les 13 mois suivant le débit, délai prévu par la réglementation française.
Changer un mot de passe prend moins de trois minutes ; contester une usurpation d’identité peut prendre plusieurs années. Le rapport effort-protection est sans équivoque.
Ce que Ni WOAPPY Ni les Autorités N’ont Encore Confirmé
À la date de publication, ni la société WOAPPY ni la CNIL n’ont confirmé publiquement le volume exact de personnes touchées. La véracité complète du fichier mis en vente n’est pas non plus vérifiée de façon indépendante. La plateforme FrenchBreaches, qui a émis l’alerte initiale, précise que la publication d’un échantillon de 1 000 entrées par le vendeur est une méthode courante pour crédibiliser un lot sur ces marchés clandestins, sans que cela constitue une preuve formelle de l’ampleur annoncée.
Dans le doute, tout porteur d’une carte YouFid a intérêt à considérer ses informations personnelles comme potentiellement exposées et à agir en conséquence, sans attendre une notification officielle qui, selon les précédents français, peut mettre plusieurs semaines à parvenir aux personnes concernées.
La CNIL dispose d’un délai légal de 72 heures pour être notifiée d’une violation par l’entreprise concernée — si cette notification a été transmise, ses suites éventuelles n’ont pas encore été rendues publiques.
Votre avis nous aide
La conversation continue
Commentaires